関連するソリューション

セキュリティサービス
セキュリティ製品
サイバー・セキュリティ・ソリューション部
テクニカルスペシャリスト 松岡 政之 
こんにちは。サイバー・セキュリティ・ソリューション部テクニカルスペシャリストの松岡です。
先月は雨が多く、出かけるのが億劫になる日が多かったですが、今月に入ってからは晴れる日が増え、日中も過ごしやすくなってきました。近年は秋が短くなったと感じることも多いなか、今年はたっぷり秋を楽しめそうですね。
そんな過ごしやすい気候とは裏腹に、サイバーセキュリティを取り巻く環境は目まぐるしく変化しています。最近はAIの高度化によるサイバー攻撃の激化も報じられています。私たちのもとに届くメールの中にも、実在する組織からの連絡を装い、受信者を偽サイトへ誘導するものがあります。こうしたメールでも、より自然な日本語が使われるようになり、偽物と判断することが難しくなっています。本記事では、実際に届いたフィッシングメールを題材に、そのメールにどのような手口が使われているのかを技術的に分析し、フィッシングメールを見分ける際のポイントを解説します。
フィッシングとは
それでは本題です。
皆様も、日々届く迷惑メールにうんざりすることはないでしょうか?その中には、受信者を巧妙にだまして悪質なサイトへ誘導し、ログイン情報を窃取しようとする「フィッシングメール」も含まれています。「フィッシング」について、警察庁のWebサイトでは以下のように説明されています。
「実在のサービスや企業をかたり、偽のメールやSMS(携帯電話のショートメッセージ)で偽サイトに誘導し、IDやパスワードなどの情報を盗んだり、マルウェアに感染させたりする手口です。」
引用元:警察庁「フィッシング対策」(2026年10月6日閲覧)
URL:https://www.npa.go.jp/bureau/cyber/countermeasures/phishing.html
なお、フィッシングは英語で"fishing"ではなく、"phishing"と表記します。この語源には諸説あるのですが、総務省の「国民のためのサイバーセキュリティサイト」では「魚釣り(fishing)と洗練(sophisticated)から作られた造語であるといわれています」と説明されています。
引用元:総務省「国民のためのサイバーセキュリティサイト」(2026年10月23日閲覧)
URL:https://www.soumu.go.jp/main_sosiki/cybersecurity/kokumin/basic/risk/04/
フィッシングの誘導手段はメールだけではありません。SMSを利用した「スミッシング(Smishing)」、QRコードを利用した「クイッシング(Quishing)」、音声通話を利用した「ビッシング(Vishing)」のほか、SNSを利用した手口もあります。
今回はフィッシングメールの実例を取り上げ、どのような手法が使われているか確認します。フィッシングメールにだまされないための判断材料として、参考にしてください。
実例で見るフィッシングメール
残念ながら(?)、最近の迷惑メールフィルタは優秀なので、私の手元ではここ何年もすり抜けて受信トレイに届くものは見かけていません。しかし、迷惑メールフォルダを覗いてみるといくつかフィッシングメールが届いていたので、詳しく見ていきたいと思います。
今回は実際に私の個人用メールアドレス宛に届いたフィッシングメールを取り上げ、使用されている手法などを確認します。安全上の理由から、本記事では実際に使われていたドメイン、メールアドレス、識別情報などをマスクしています。
余談ですが、私自身、学生時代に迷惑メールに関する研究をしていたこともあり、こうした分析をしていると少し懐かしい気持ちになります。
国税庁をかたるメールの分析
それでは実際のメールを見ていきましょう。
まず、次の画像を見てフィッシングメールだと見抜くことができるでしょうか?
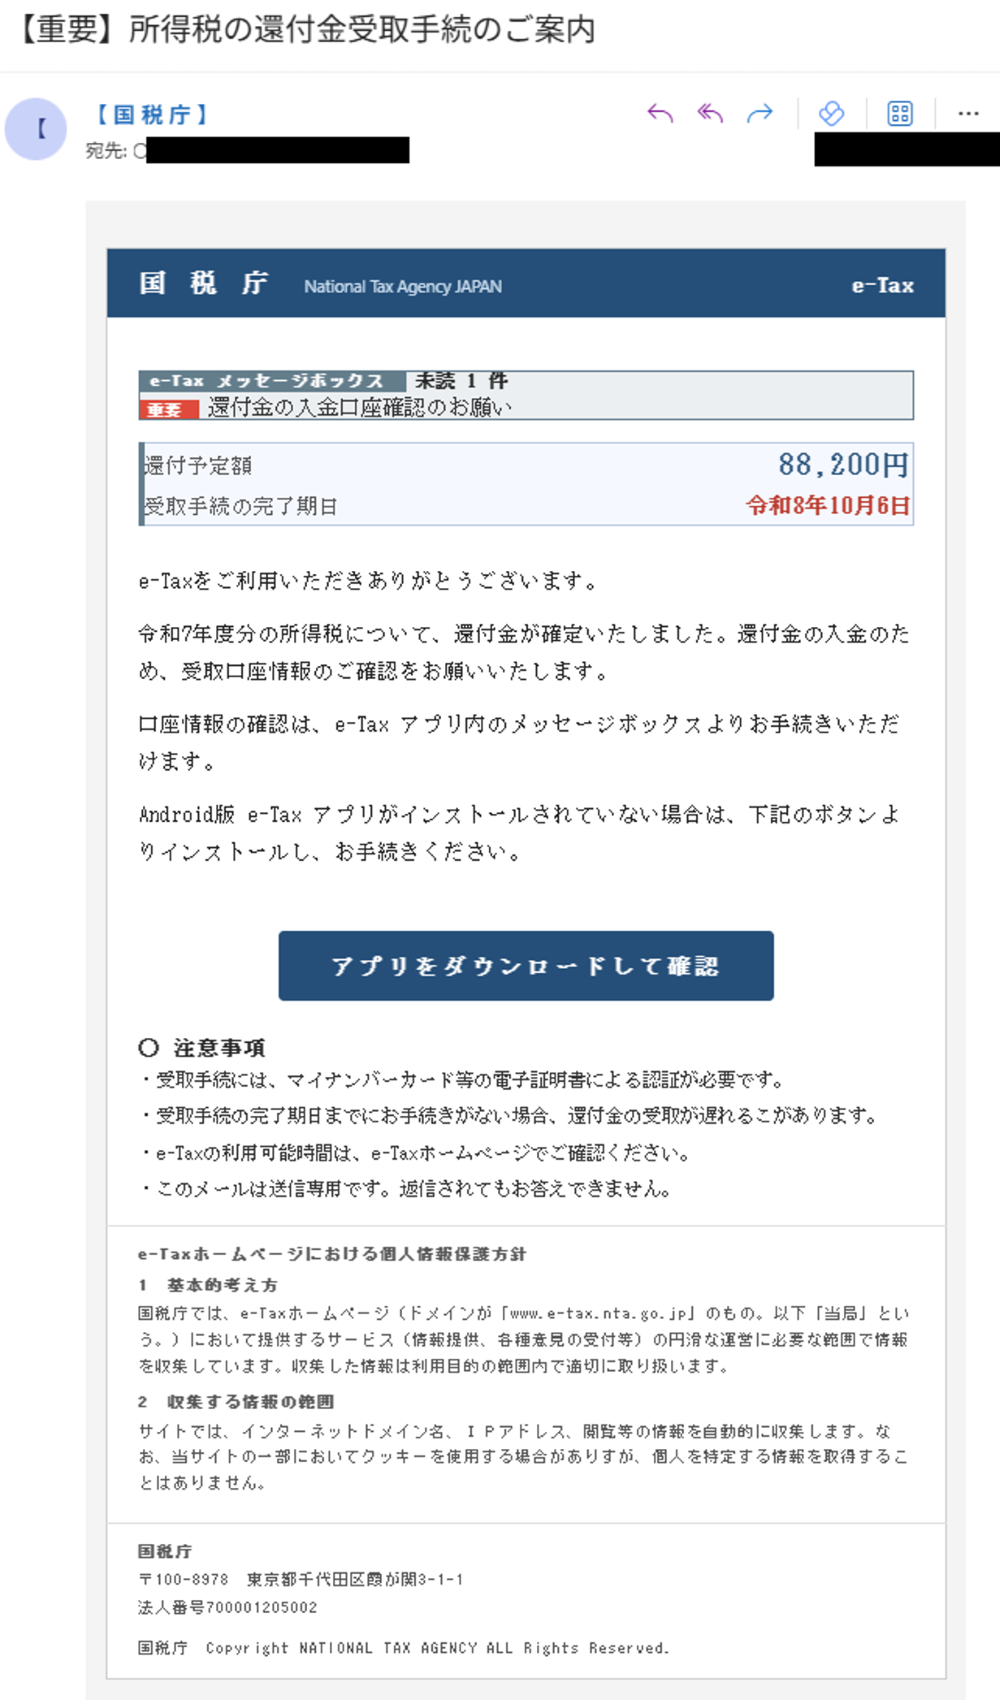
国税庁の名称や実在する情報が使われ、配色やレイアウトも公的機関の案内を思わせるため、一見すると正規のメールのようです。一方、内容を注意深く読むと、個人用メールアドレスに届いている点や、Android向けアプリの利用を前提とした案内など、不自然な点もあります。以下では、技術的な観点から確認します。
送信ドメイン認証の結果と送信元
最初に、メールヘッダーのAuthentication-Resultsを確認し、SPF、DKIM、DMARCの判定結果を見ます。各技術の詳細は専門の解説に譲り、本記事では今回の分析に必要な点に絞ります。
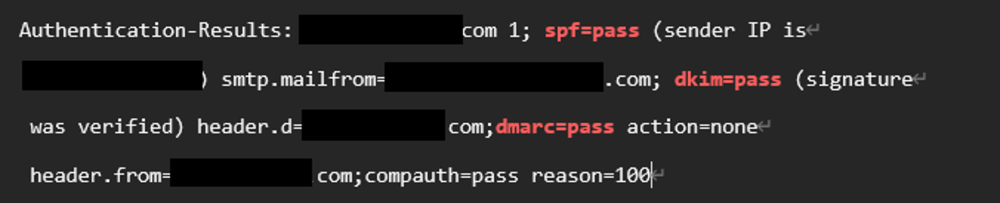
今回のメールでは、SPF、DKIM、DMARCはいずれも「pass」でした。ただし、これだけでメールが安全だとは判断できません。これらは主に、使用されたドメインや署名に基づいて送信元の整合性や配送中の改変の有無を検証する仕組みであり、メール本文やリンク先の安全性そのものを保証するものではないためです。
実際に、送信元アドレスに使われていたドメインは官公庁が使用する「go.jp」ではありませんでした。Fromアドレスは特に偽装されていなかったので、よく確認すれば怪しいと気づくことができるでしょう。
メール配信サービスの悪用
続いて、メールの配送経路を確認します。
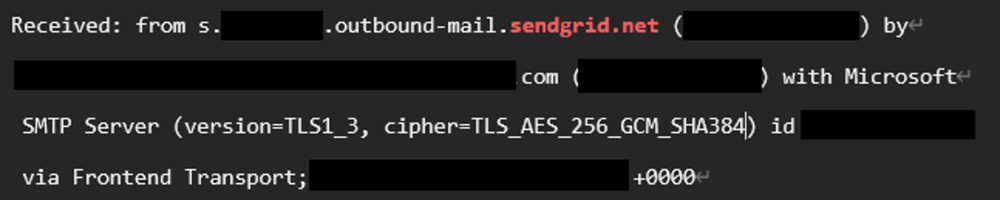
Receivedヘッダーには「sendgrid.net」が記録されていました。SendGridは正規のメール配信サービスですが、今回の事例では、フィッシングメールの配信に利用されていました。このように、攻撃者はSendGridやAmazon SESなどの正規のメール送信基盤を利用することで迷惑メールフィルタを回避しようとしています。つまり、正規サービスであることと、そのサービスを利用して送られた個々のメールが安全であることは別問題です。
攻撃者が正規のメール配信サービスを悪用すると、メールの到達性が高まり、単純な送信元評価だけでは判定が難しくなる場合があります。したがって、利用された配信基盤だけで白黒を判断せず、送信元ドメイン、本文、リンク先などを総合的に確認する必要があります。
本文に使われた視覚的・心理的な誘導
次に、本文に目を向けていきましょう。
本文には実在する組織の名称、住所、法人番号などが記載され、官公庁のWebサイトを思わせる配色が使われています。ちなみに、実際の国税庁のWebサイトを見てみると、青を基調とした、このメールに近いデザインが使われています。こうした要素により、受信者に正規の案内だと思わせようとしています。
また、期限や金額を強調することで切迫感や損失への不安を与え、受信者に十分な確認をさせないまま操作を促す構成になっています。緊急性を強調するメールほど、いったん立ち止まり、メール内のリンクを使わず公式サイトや公式アプリから確認することが重要です。
HTMLソースに見られる検知回避の手口
メールのソースを見ていくと、さらに巧妙な手口も見えてきます。メールの冒頭で目に入る「国税庁」という文字ですが、実はソースから検索してもヒットしません。確認すると該当部分は以下のようになっています。
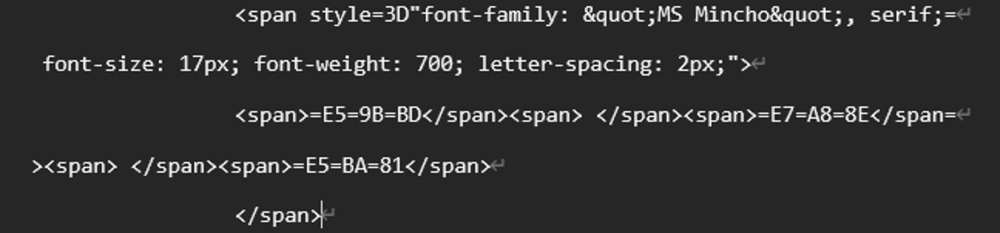
このうち、「=E5=9B=BD」のような「イコール」と「2桁の16進数文字」の組み合わせは、データを電子メールで使用できるようにするためのQuoted-Printableと呼ばれる符号化形式によるものです。日本語などの文字を電子メールで扱うためにも使用される一般的な方式であり、Quoted-Printableが使われていることだけで不審とは判断できません。内容を分かりやすくするため、デコードして整形した結果を以下に示します。以降も、メールのソースを示す際はデコード後の内容を使用します。
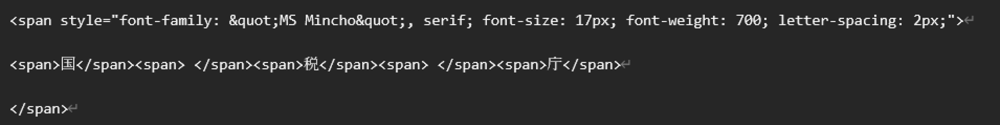
これを見ると「国税庁」という文字が一文字ずつspanタグによって分割されていることが分かります。このような文字列の分割は、単純な文字列一致に基づく検知を難しくする可能性があります。画像の例だと、迷惑メールフィルタは「<span>国</span><span> </span><span>税</span><span> </span><span>庁</span>」と認識してしまい、「国税庁」という単語として認識されない可能性があります。今回のメールではこの部分だけでなく、すべての文字が一文字ずつspanタグで区切られていました。
プリヘッダーによる開封の誘導
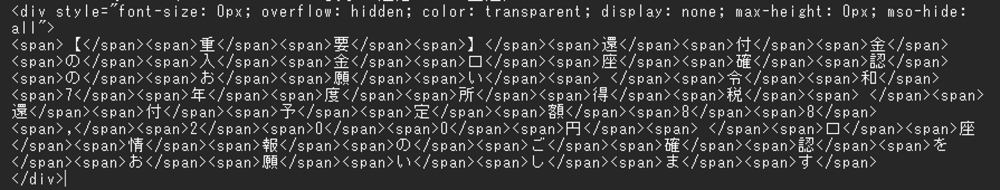
また、本文中には表示されないのですが、メール冒頭に以下のプリヘッダーが設定されていました。本来、受信トレイのメール一覧画面で「差出人」や「件名」と並んで「メール本文の冒頭」が表示されるのですが、このプリヘッダーを用いると本文の代わりに任意の内容を表示させることが可能です。
以下の内容が実際に設定されていたプリヘッダーですが、こちらも例にもれずspanタグで一文字ずつ分割されています。また、「【重要】」「還付金」「88,200円」など、受信者の注意を引く内容を記載することで、メールの開封率を上げる仕掛けが施されています。
リンク先ドメインの偽装と確認方法
本文中央のボタンにはハイパーリンクが設定されていますが、表示上の案内と実際のリンク先は一致するとは限りません。検証環境でリンク先を確認すると、実際のアクセス先は「○○.com」で、国税庁が使用する「nta.go.jp」とは異なるドメインでした。
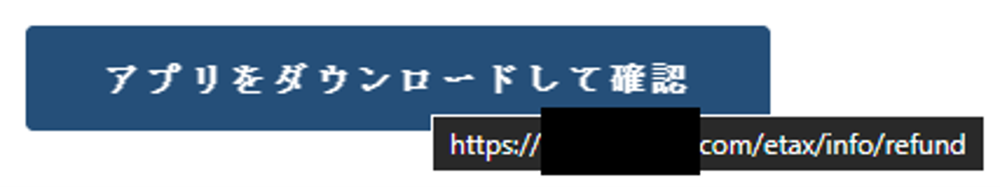
ちなみに、ソースを確認すると、以下のようにaタグで不審なURLにアクセスするハイパーリンクが記載されていることが分かります。
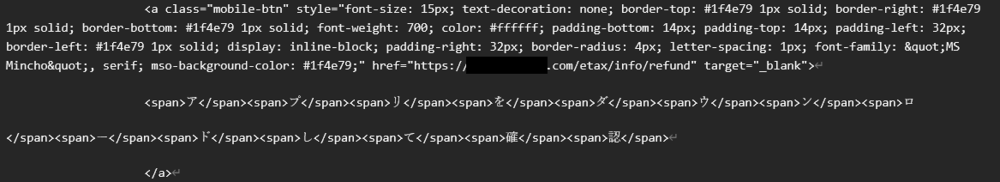
このように、メール本文中のリンクを開く前に、URLに見覚えのないドメインが含まれていないか確認する必要があります。ちなみに、今回のURLではパス部分が「/etax/info/refund」となっていますが、これを「/etax/info/refund.go.jp」のように正規のドメイン風に偽装している場合もあります。そのため、URLを確認する際は、正規ドメインらしい文字列が含まれているかだけでなく、その文字列がURLのどこ(ホスト名の末尾か、パスの中か)にあるかを確認する必要があります。例えば「nta.go.jp」という文字列がパスや不正な別ドメインの一部に含まれていても、国税庁のWebサイトとは限りません。
ただし、不審なメール上でリンクをポイントしたり、リンク先を開いたりする確認方法は、利用環境によってはリスクがあります。通常はメール内のリンクを操作せず、ブックマークや公式アプリなど、メールとは独立した経路を利用してください。
まとめ
今回は、実際に届いたフィッシングメールを、表示内容、送信ドメイン認証、配送経路、HTMLソース、リンク先の観点から分析しました。見た目は公的機関の案内に近く、SPF、DKIM、DMARCもpassとなっていましたが、送信元アドレスやリンク先のドメインを確認すると、国税庁からの正規のメールではないことが分かりました。
この事例から分かるのは、デザインが本物らしいことや、送信ドメイン認証がpassであることだけでは、メールの安全性を判断できないという点です。攻撃者は、正規のメール配信サービスの悪用、注意を引くプリヘッダー、期限や金額による心理的な誘導、HTMLタグによる文字列の分割など、複数の手法を組み合わせています。
不審なメールを受け取った場合は、メール内のリンクやボタンを安易に操作せず、送信元アドレスとリンク先のドメインを確認してください。サービスの利用状況を確認する必要がある場合は、ブックマークや公式アプリなど、メールとは別の経路から公式サイトにアクセスすることが重要です。判断に迷ったときは、組織のセキュリティ担当窓口や、該当サービスの公式窓口へ相談してください。
当サイトの内容、テキスト、画像等の転載・転記・使用する場合は問い合わせよりご連絡下さい。
エンジニアによるコラムやIDグループからのお知らせなどを
メルマガでお届けしています。